Как красноярским компаниям укрепить «кибериммунитет» и что делать при атаке хакеров?
«Деловой квартал» продолжает серию публикаций по теме информационной безопасности.
Ранее федеральные эксперты рассказали, как обезопасить себя от кибератаки и что делать, если она все же произошла. Сегодня своими соображениями делятся региональные эксперты.
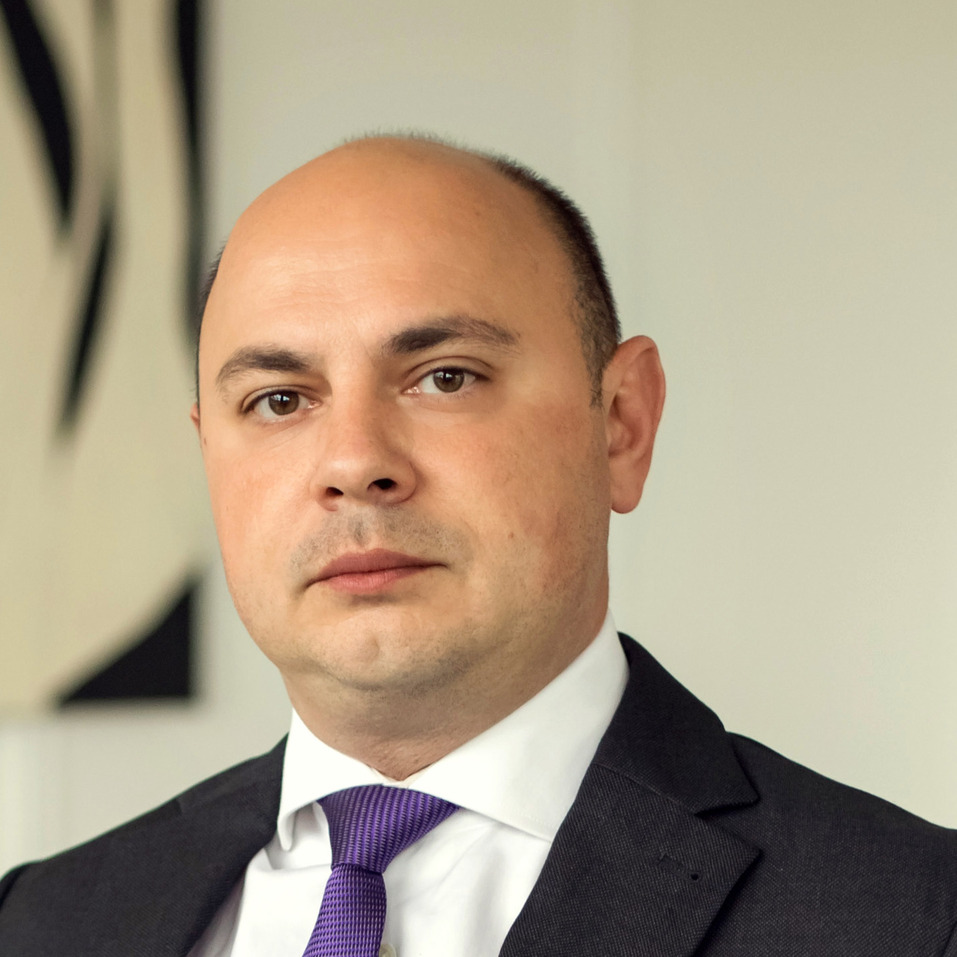 Дмитрий Лозовой
совладелец, директор «Техномакс-Красноярск»
— Большинство атак начинается с фишинга или слабого пароля. Обучите сотрудников элементарной цифровой гигиене, используйте длинные уникальные пароли (лучше — менеджер паролей), везде, где можно, включите двухфакторную авторизацию и не давайте полный админский доступ гендиректору и главному бухгалтеру — именно их учетки атакуют в первую очередь.
Что делать, если на инфраструктуру компании идет хакерская атака
- Отсоедините зараженные машины от сети, но не выключайте — в памяти остаются следы для расследования
- Назначьте ответственного и фиксируйте: что, когда и кем сделано
- Смените пароли и отзовите доступы всем, кому только возможно: администраторы, почта, VPN, банк-клиент. Включите двухфакторную авторизацию
- Проверьте бэкапы: целы ли они и отделены ли от сети. Их злоумышленники уничтожают первыми
- Не платите вымогателям: расшифровку это не гарантирует, а повторную атаку почти наверняка — вы попадаете в список «платящих»
- Уведомьте банк и контрагентов. При утечке персональных данных — Роскомнадзор в течение 24 часов, итоги расследования — в течение 72 часов (152-ФЗ, ст. 21)
- Подайте заявление в полицию и вызовите ИБ-специалистов
- Восстанавливайтесь только из «чистых» копий. Не соглашайтесь «лечить» зараженное: закладки, оставленные вредоносом, вы, скорее всего, не найдете
Сегодня — не дожидаясь атаки
Налейте кофе и запишите по пунктам: без каких данных компания остановится или понесет большие убытки.
- Вызовите системного администратора и попросите предоставить развернуть резервную копию этих данных у вас на глазах, на вашем ПК. Скорее всего, чего-то будет не хватать. Повторяйте, пока копия не станет полной, потом — раз в месяц.
- Раз в неделю просите приносить копию на отдельном диске и кладите его в сейф. Бэкапы должны быть зашифрованы, а пароль от них — храниться отдельно от диска, иначе сейф бесполезен.
- Позовите специалистов по информационной безопасности (ИБ) и проведите аудит ИТ-инфраструктуры. Системный администратор — не специалист по ИБ, это разные профессии.
- Не давайте на ИБ столько денег, сколько просят: требуйте обоснования каждой позиции — большинство решений можно найти дешевле.
- Решения по ИБ не должны мешать работе. Если так происходит — это плохое решение: его начнут обходить, и защиты не будет.
- Закройте RDP (Remote Desktop Protocol — сетевой протокол, который позволяет пользователю подключаться к другому компьютеру или серверу через сеть и управлять ими) админ-панели из интернета, ставьте обновления, отключайте учетки уволенных в день увольнения.
- Распечатайте список контактов на случай атаки — сисадмин, ИБ-подрядчик, банк, юрист. Когда все зашифровано, телефонная книга в CRM вам не поможет.
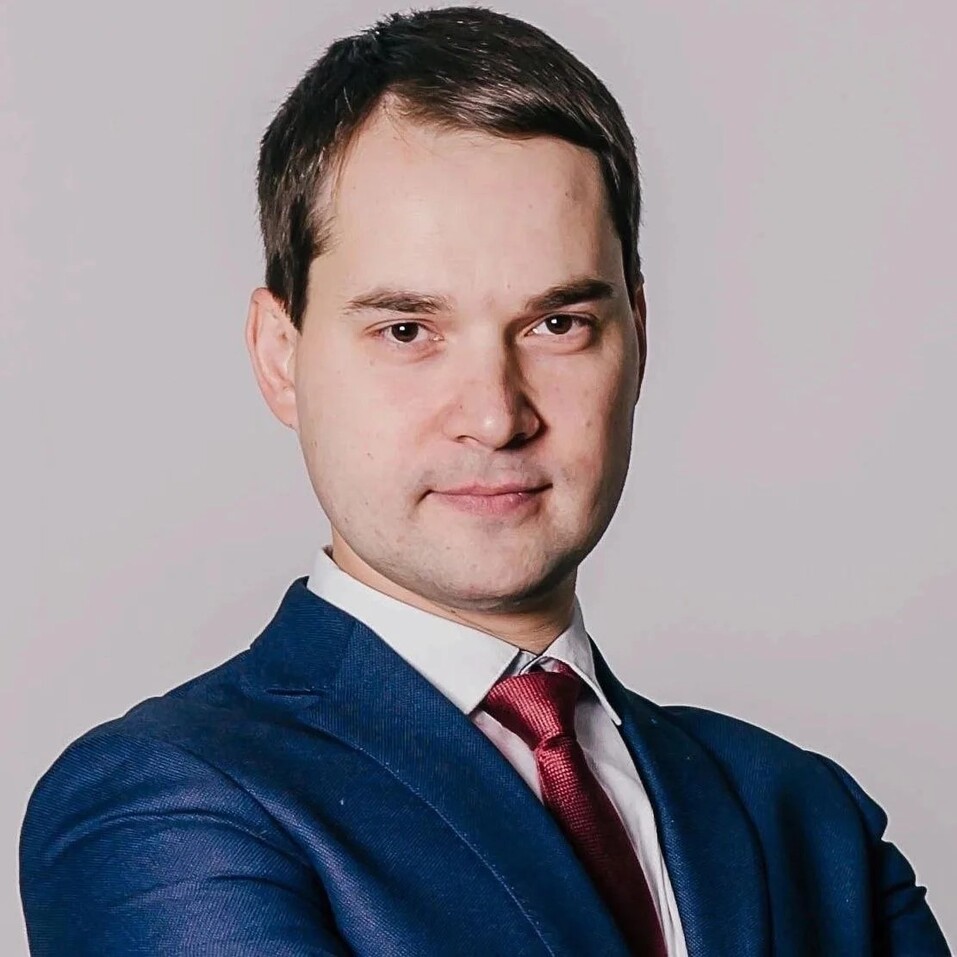 Денис Якунин
исполнительный директор провайдера «Орион телеком»
— Представьте человеческий организм: нас постоянно окружают вирусы, но большую часть времени мы этого даже не замечаем, потому что работает иммунитет. Так происходит и в цифровом мире.
Чтобы сохранить кибериммунитет, советую уже сегодня сделать архив (бэкап). У вас должна быть резервная копия ресурсов, без которых компания не сможет работать: 1С, CRM, ERP, важных документов и баз данных.
Поставьте антивирус. Он не делает компанию неуязвимой, но способен остановить огромное количество массовых автоматизированных угроз.
Найдите своего «кибердоктора». Когда человек заболевает, он знает, куда обратиться. Единой «скорой помощи от хакеров» нет. Поэтому прямо сейчас определите специалиста или компанию, которым вы доверяете, и договоритесь, что обратитесь в случае серьезного инцидента.
Что делать, если атака все же началась?
Звоните своему «кибердоктору». Первая задача — вместе со специалистами остановить распространение атаки, понять масштаб и сохранить то, что еще возможно.
Собственник должен принять полную ответственность за выход из ситуации. Киберинцидент — не просто техническая проблема, это управленческий кризис. Специалисты пусть занимаются локализацией атаки и восстановлением систем.
А вам советую представить ситуацию с отключением электричества. Как вы будете работать? Сможете ли принимать заказы вручную, отвечать клиентам, работать с бумажными носителями? Не останавливайте бизнес только потому, что его цифровая часть на паузе. В этот момент вы боретесь не столько за сегодняшнюю выручку, сколько за будущее.
Создайте единый центр коммуникации. Сотрудники должны понимать, что происходит и что им делать. Во внешний мир должна выходить одна согласованная позиция компании. Клиенты, партнеры, СМИ и, когда это требуется, регуляторы должны получать достоверную информацию через управляемый канал.
И еще одно правило, пожалуй, главное. Во время атаки не ищите виноватого — ищите решение. Разбираться, кто и где ошибся, будете потом. В первые часы ваша задача гораздо проще и одновременно сложнее: остановить атаку, сохранить управление компанией и не потерять клиента.
 Евгений Шустов
руководитель макрорегиона «Сибирь» компании «Первый Бит»
— Средний бизнес в Сибири теряет деньги от кибератак не потому, что интересен хакерам сам по себе, а потому, что не готовится заранее. Таким компаниям есть что терять — деньги, репутацию, — но почти нет системной защиты.
Один айтишник тянет пять функций сразу, антивирус стоит для галочки, а бэкапы никто не проверял с момента установки.
Я не первый год наблюдаю за этим и могу сказать: за последние два...три года атаки на компании среднего звена в Сибири и на Урале перестали быть редкостью. Директора молчат по двум причинам: стыдно признавать дыру в защите и страшно спугнуть клиентов.
Вижу три основных ошибки.
Первая — иллюзия «нас не найдут». Атаки давно автоматизированы, боты сканируют миллионы адресов в поисках открытых портов и слабых паролей, и им плевать, крупная перед ними компания или региональный склад стройматериалов. Вторая — резервные копии хранятся там же, где основная система, и шифруются вместе с ней в первую же минуту атаки. Третья — доступ к критичным системам есть у слишком многих: бывших сотрудников, подрядчиков.
Отдельно скажу про человеческий фактор. В одной логистической компании атака стартовала с письма от «бухгалтера контрагента» с просьбой срочно оплатить счет по новым реквизитам. Никакой изощренной технологии, обычная социальная инженерия — и она работает почти всегда, если сотрудников этому никто не учил.
Что делать?
- Разделите системы и доступы. Бухгалтерия, склад, CRM и почта не должны сидеть в одной сети с правами «у всех на все». Тогда даже если взломали один узел, остальное выживет.
- Держите резервные копии отдельно и офлайн. Не на соседнем сервере и не в той же облачной папке, а физически в другом месте, и проверяйте восстановление хотя бы раз в квартал.
- Заведите правило: платежи по новым реквизитам подтверждаются звонком по номеру из старого договора, а не из письма. Простая привычка, которая останавливает большинство мошеннических схем.
- Закрывайте доступы уволенных сотрудников и подрядчиков. Раз в месяц кто-то должен пройтись по списку активных учетных записей и вычеркнуть лишнее.
- И обучайте людей не разово, а постоянно. Работает только то, что стало привычкой: проверить отправителя, перезвонить, усомниться по умолчанию.
Ничего из этого не требует бюджета федеральной корпорации. Только решения перестать думать, что вас это не коснется.
 Анатолий Фомин
основатель, генеральный директор ИТ-компании «Фабрика решений», директор Института технологического предпринимательства СФУ
— Информационная безопасность — не задача сисадмина, а вопрос уровня директора. Рекомендую уже сейчас, даже если вы ни разу не подвергались кибератаке, назначить «владельца риска». Кто-то из первых лиц раз в квартал отчитывается – какие системы наиболее критичные. Что именно сделано для их безопасности, и что в работе, ведь защищать абсолютно все одинаково дорого и бессмысленно.
Храните копию данных отдельно от рабочей сети. Раз в квартал проверяйте на учениях, за сколько часов бизнес поднимется, используя ее. Пока копию ни разу не применяли, ее, считайте, нет.
Введите второй ключ к основным входам в систему. Пароль подбирают и воруют, а подтверждение с телефона закрывает большую часть массовых атак почти без бюджета
Наведите порядок в доступах: у каждого только то, что нужно для работы. Список пересматривать раз в полгода, при увольнении закрывать в тот же день.
Забытый тестовый сервер или удаленный доступ «бухгалтеру на выходные» — типичная точка входа для злоумышленников.
Если атака уже идет, не выключайте зараженные компьютеры. Их нужно отсоединить от сети: выключение стирает данные, по которым иногда удается вернуть файлы без выкупа.
Первым делом смените пароли руководителей и администраторов, обязательно с чистого устройства — на зараженном их украдут снова.
Не пытайтесь починить все своими силами: каждое «давайте переустановим» уничтожает следы и шанс на расшифровку. Необходимо зафиксировать время, снять экраны и позвать специалистов.
Еще один важный шаг — нужно решить, кто и что говорит сотрудникам, клиентам и регулятору, — молчание порождает слухи. На уведомление РКН об утечке персданных есть 24 часа.
Выкуп не платить: данные возвращают не всегда, а компанию заносят в списки тех, кто платит, — приходят снова.
Читайте по теме:
В Красноярском крае составили ТОП3 перспективных профессий
Рейтинг составили в краевой службе занятости на основе опроса компаний из Красноярского края.
Кадры на удаленке: как не попасть под санкции из-за ошибок в документообороте
Ускорение процессов, снижение риска штрафов и блокировок, экономия на бумаге и курьерах, которые дает внедрение КЭДО — это не абстрактные преимущества, а реальные деньги и время. Особенно сейчас.
500 аптек, миллион покупателей: опыт автоматизации аптечной сети из Красноярского края
Выйти на уровень заказчиков вроде «Норникеля», «Росатома» или «Роснефти» — задача, которая требует не только технологической оснащенности.


Качество жизни
| Мнения
| ВИКИ — биографии персон и справки о компаниях
| ||||||||||||||||||||||||||||||||||||||||||||||||||


Почти без сюрпризов: итоги выборов-2026 в Свердловской области 
«Единая Россия», «Новые люди» и ЛДПР увеличили представительство в Заксобрании 
Опубликованы первые результаты выборов в Заксобрание Свердловской области 
Мэрия Екатеринбурга отклонила проект многоэтажной застройки берега Исети у ЦПКиО 
Штрафа нет, а счет уже открыт: чем обернулся переход на электронные перевозочные документы